AI 개발할 때 많이 쓰는 라이트LLM, 이번 버전에 정보를 훔치는 코드가 숨어 있었어요.
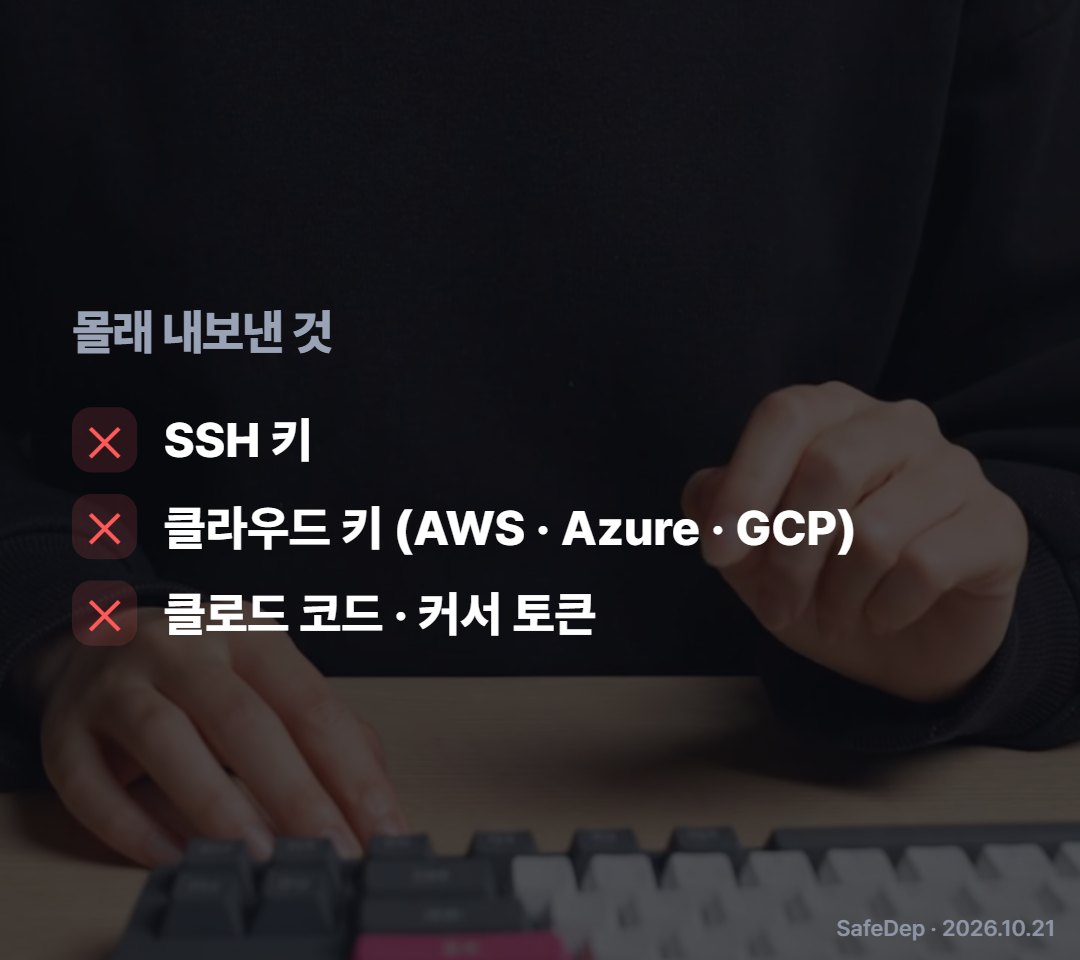
1.107.0 버전이 깔리면 SSH 키, 클라우드 키, 클로드 코드와 커서 토큰까지 몰래 내보냈어요.
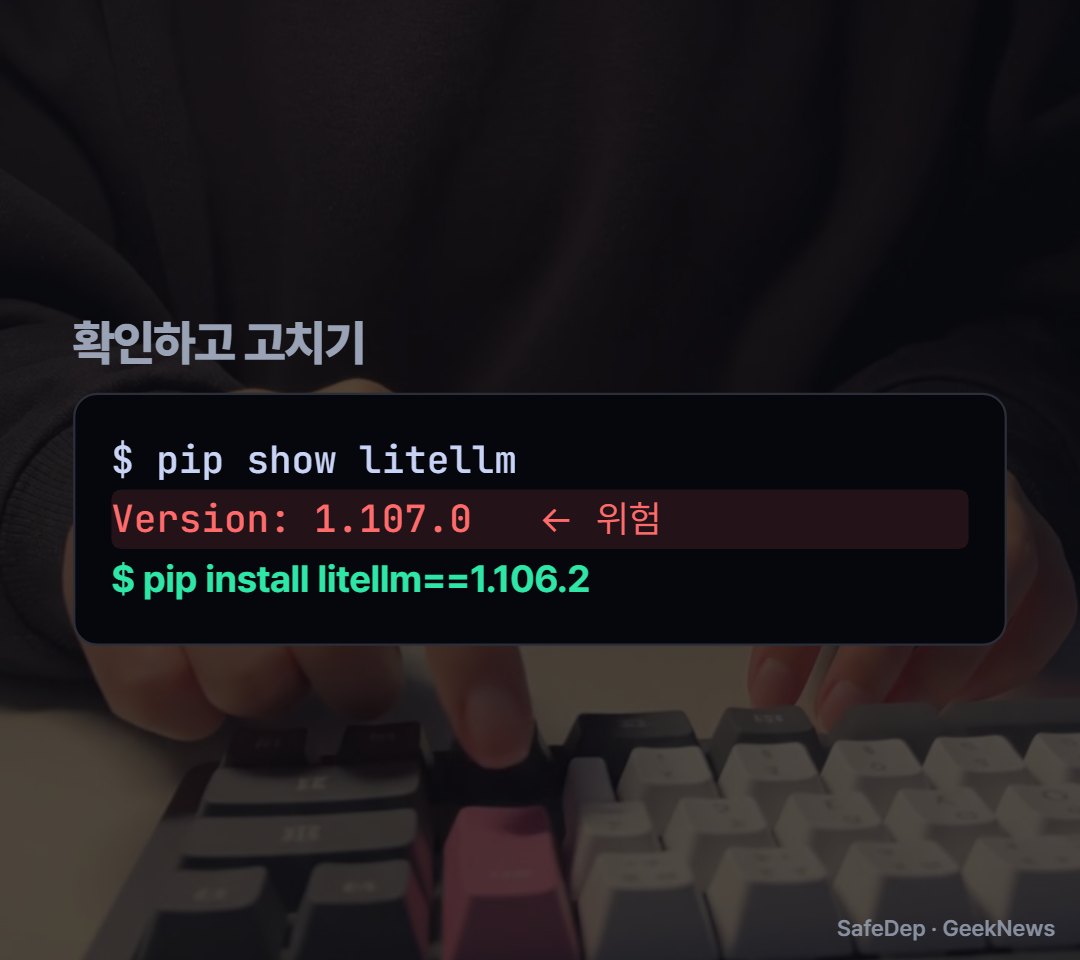
확인은 간단해요. 버전을 보고, 1.107.0이면 지우고 1.106.2로 고정하세요.
그리고 그 컴퓨터에 있던 키는 전부 새로 발급받는 게 안전해요.
패키지 하나가 키 전부를 가져갈 수 있다는 거, 꼭 기억해 두세요.
출처
- https://aitoz.ai.kr/editorial/litellm-1-107-backdoor
- SafeDep · 2026.10.21
- SafeDep · GeekNews