클라우드플레어가 회사 안에서 쓰던 AI 보안 점검 방식을 그대로 공개했어요.
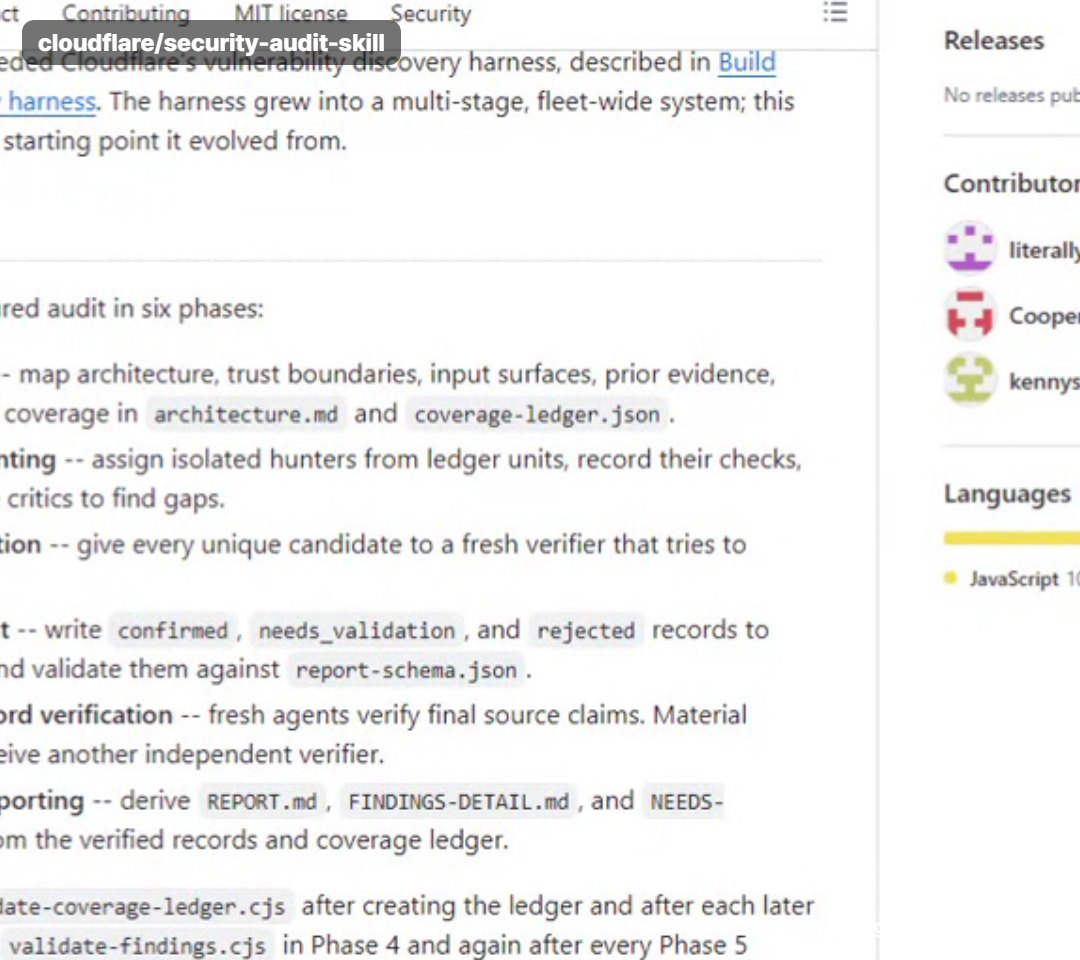
이름은 시큐리티 오딧 스킬. 코딩 에이전트에 붙여 쓰는 스킬이고, 깃허브 별이 벌써 3만 8천 개예요.
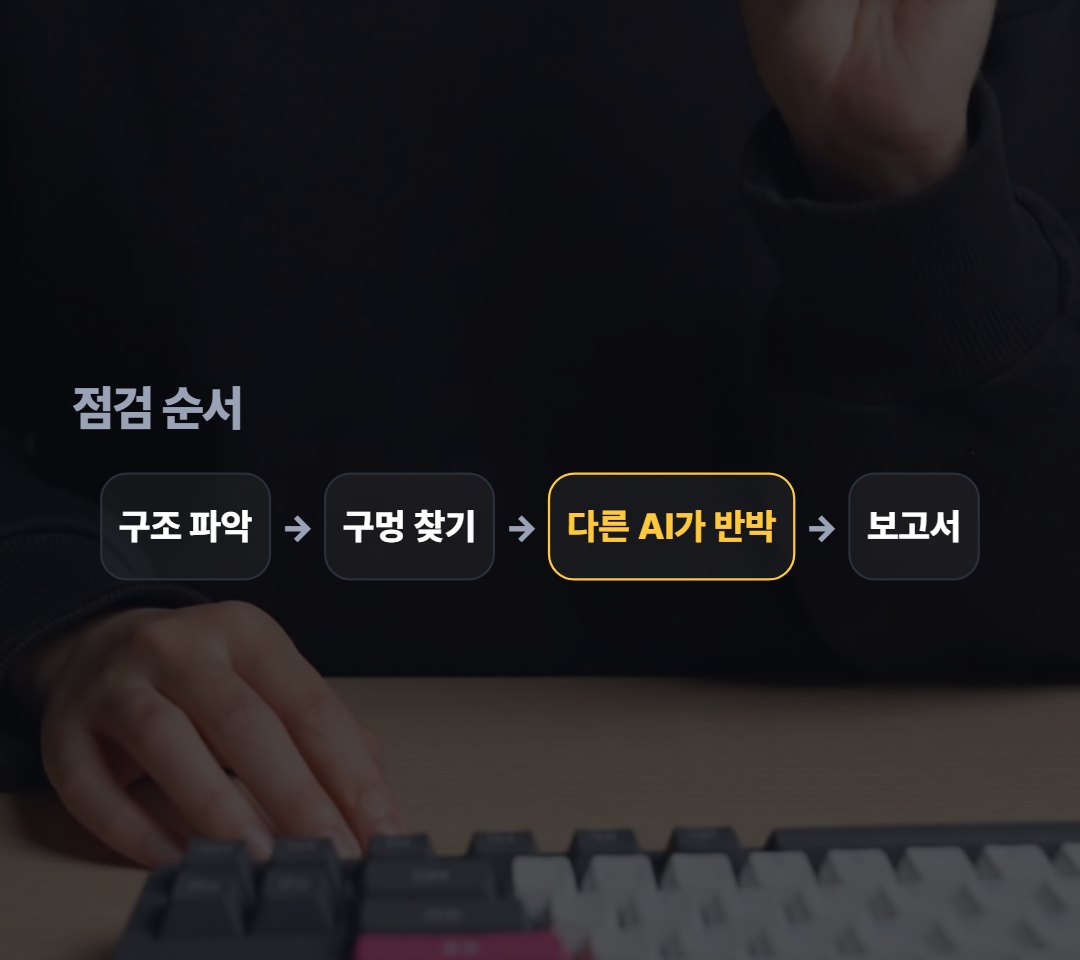
점검은 이렇게 흘러가요. 구조를 파악하고, 구멍을 찾고, 다른 AI가 반박해 보고, 남은 것만 보고서로 남겨요.
핵심은 이거예요. 찾은 AI와 확인하는 AI가 다르다는 것.
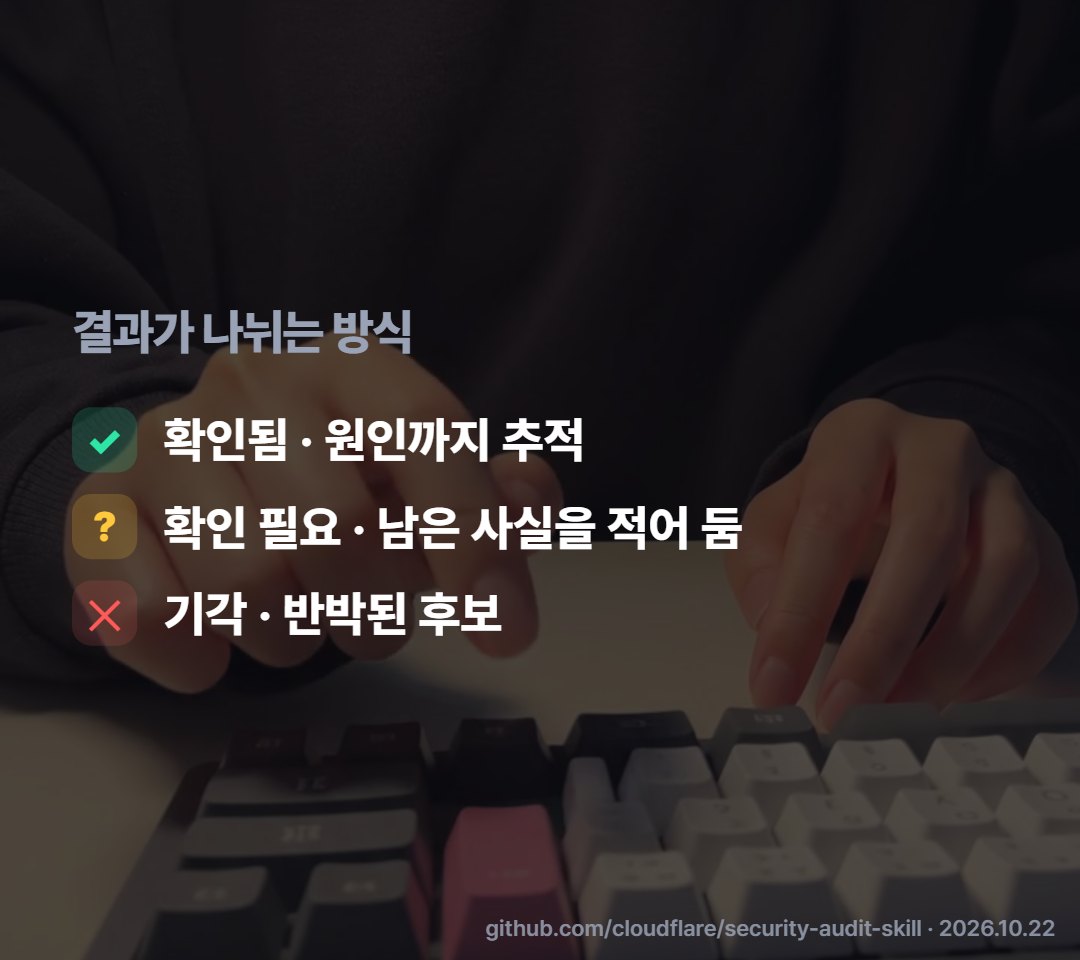
그래서 결과가 확인됨, 확인 필요, 기각으로 나뉘고, 헛짚은 경고가 줄어요.
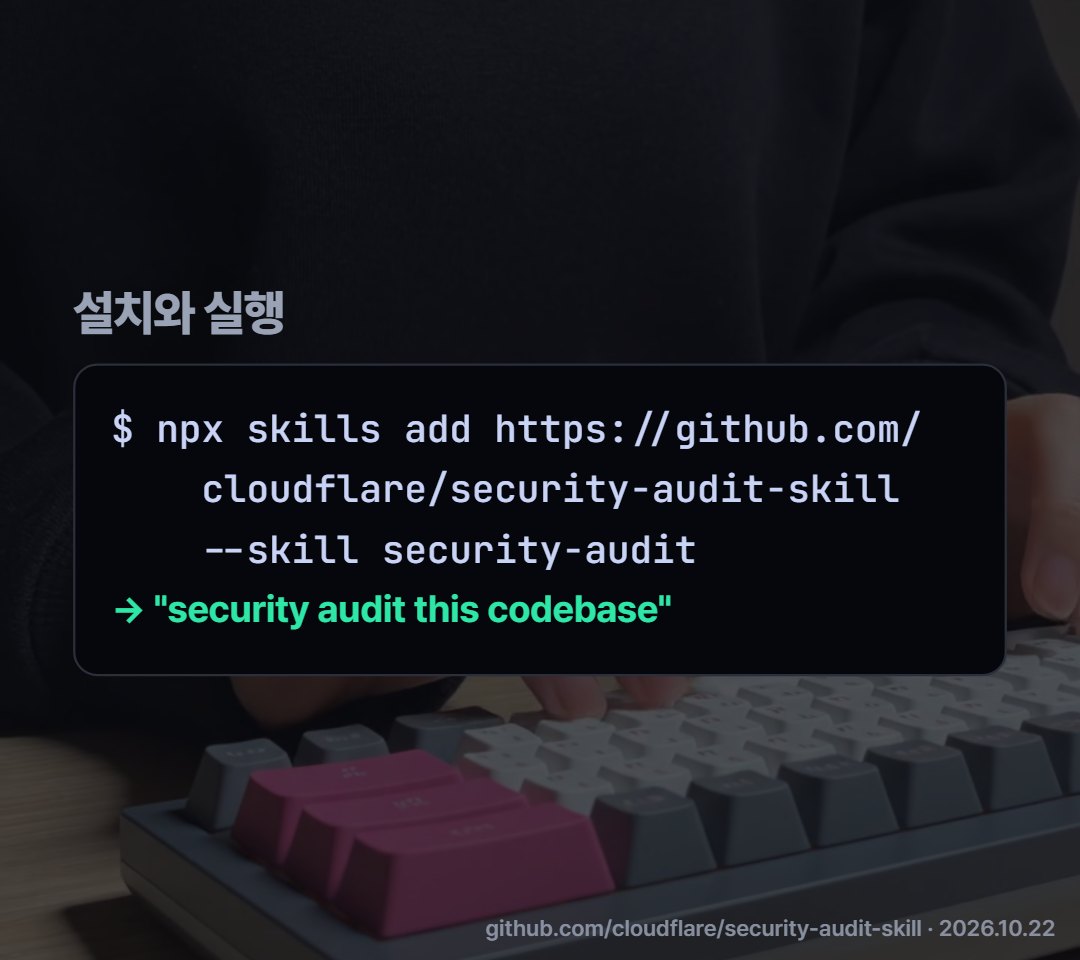
설치는 명령 한 줄이고, 에이전트에게 이 코드 보안 점검해 줘, 라고 말하면 돼요.
다만 한 번 돌리면, 여러 번 돌렸을 때 찾은 것의 절반 정도라고 해요. 여러 번 돌리는 게 좋아요.
다음 편에서도 개발할 때 바로 써먹을 AI 도구를 골라 올게요.
출처
- https://github.com/cloudflare/security-audit-skill
- github · 2026.10.22
- github.com/cloudflare/security-audit-skill · 2026.10.22
- github.com/cloudflare/security-audit-skill