AI 에이전트 스킬 4개 중 1개에 취약점이 있었다고, 엔비디아가 밝혔어요.
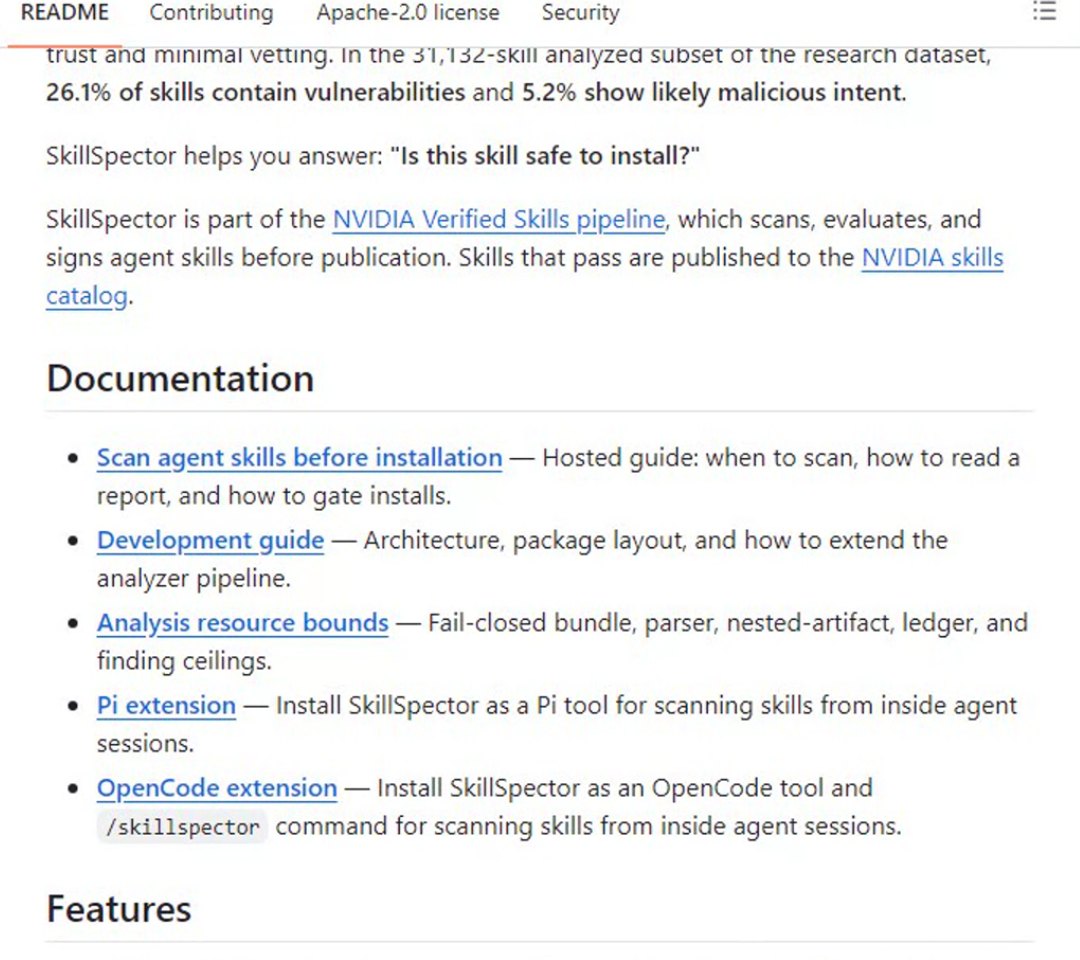
26.1%가 취약했고, 5.2%는 악성 의도가 의심됐대요. 지금 깔아 둔 스킬, 누가 만든 건지 확인해 보셨나요?
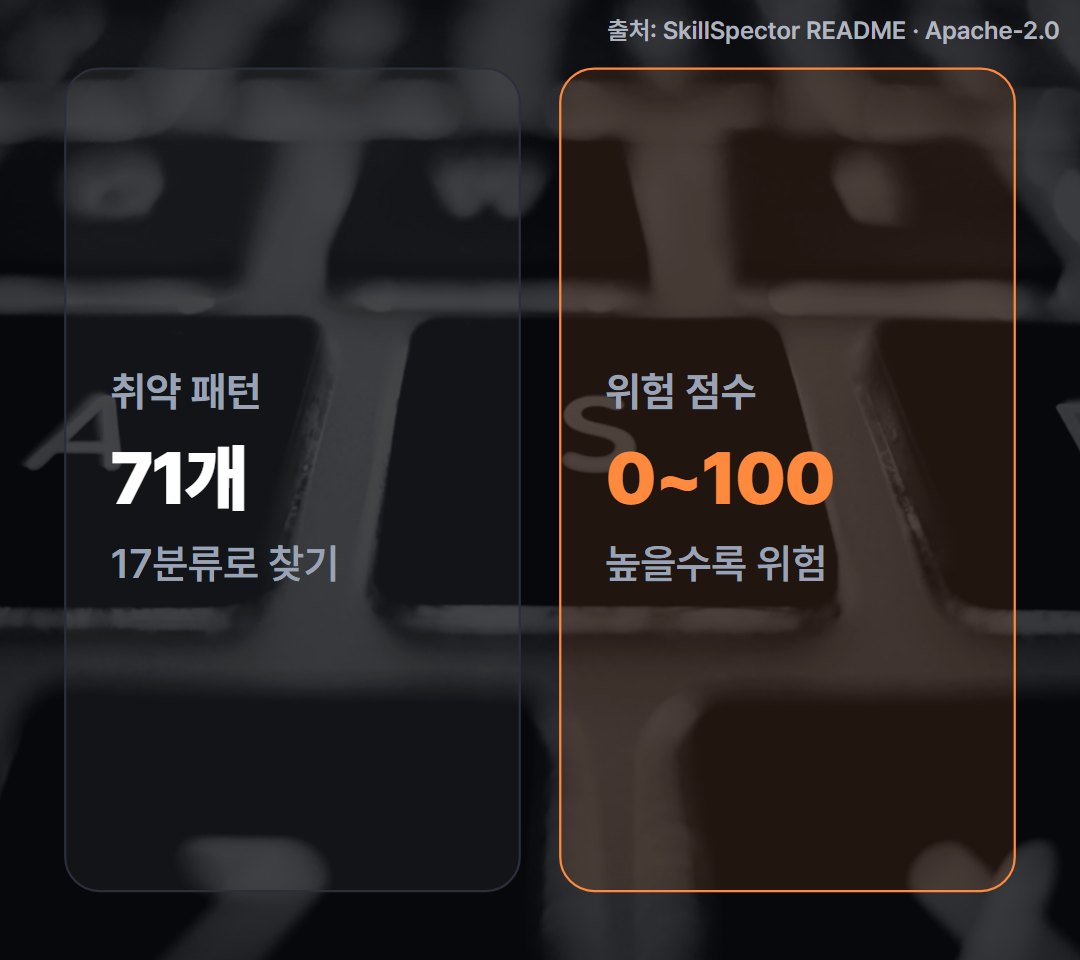
SkillSpector는 취약 패턴 71개를 찾아서, 100점 만점으로 위험 점수를 매겨요.
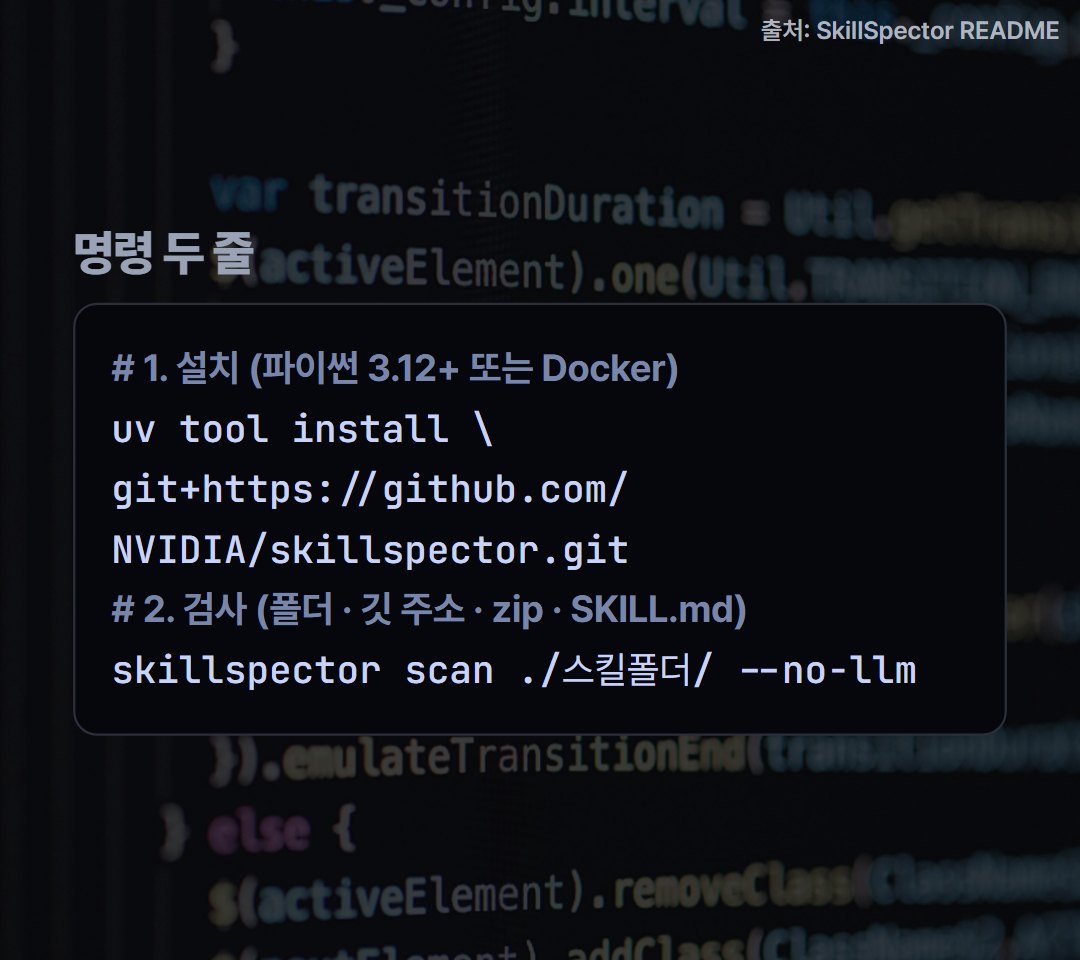
설치 한 줄, 그리고 scan 뒤에 스킬 폴더만 적으면 검사 끝이에요.
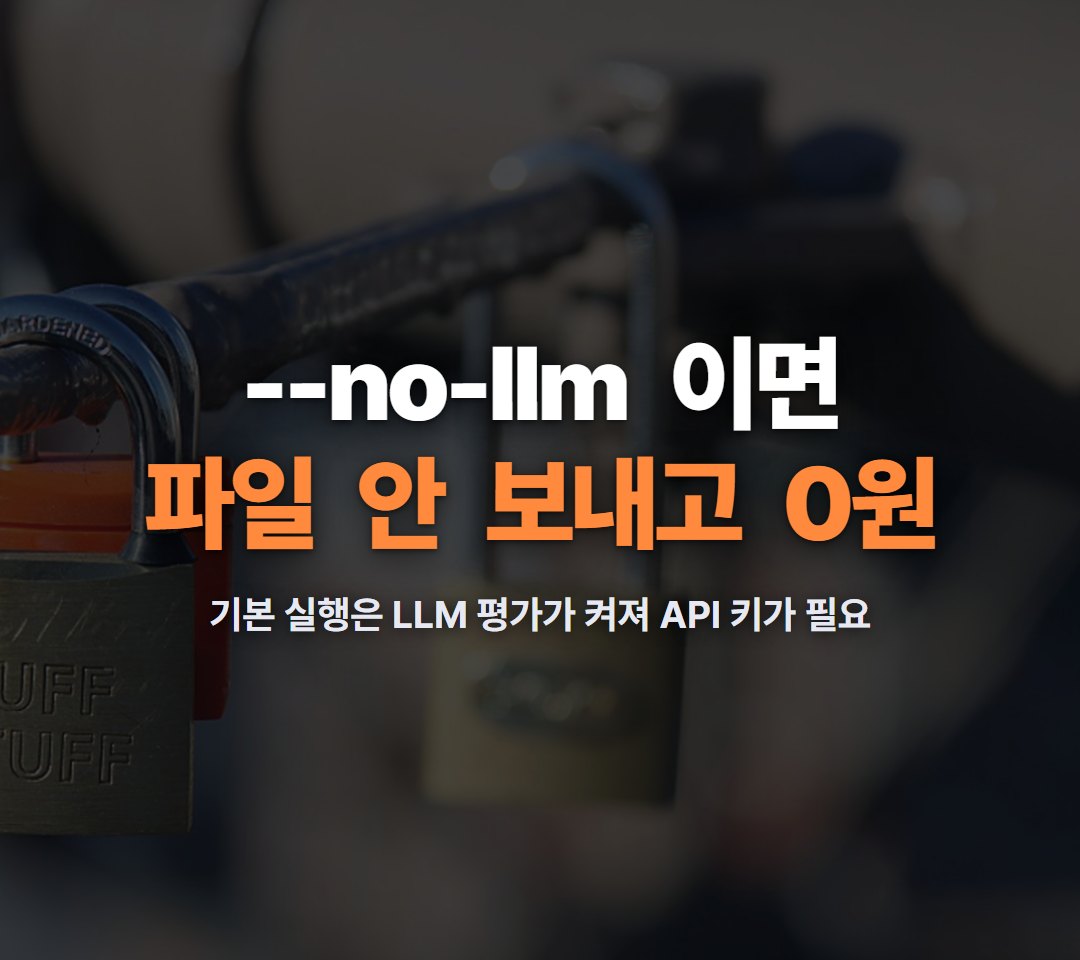
no-llm을 붙이면 파일을 밖으로 안 보내고, 비용도 0원이에요.
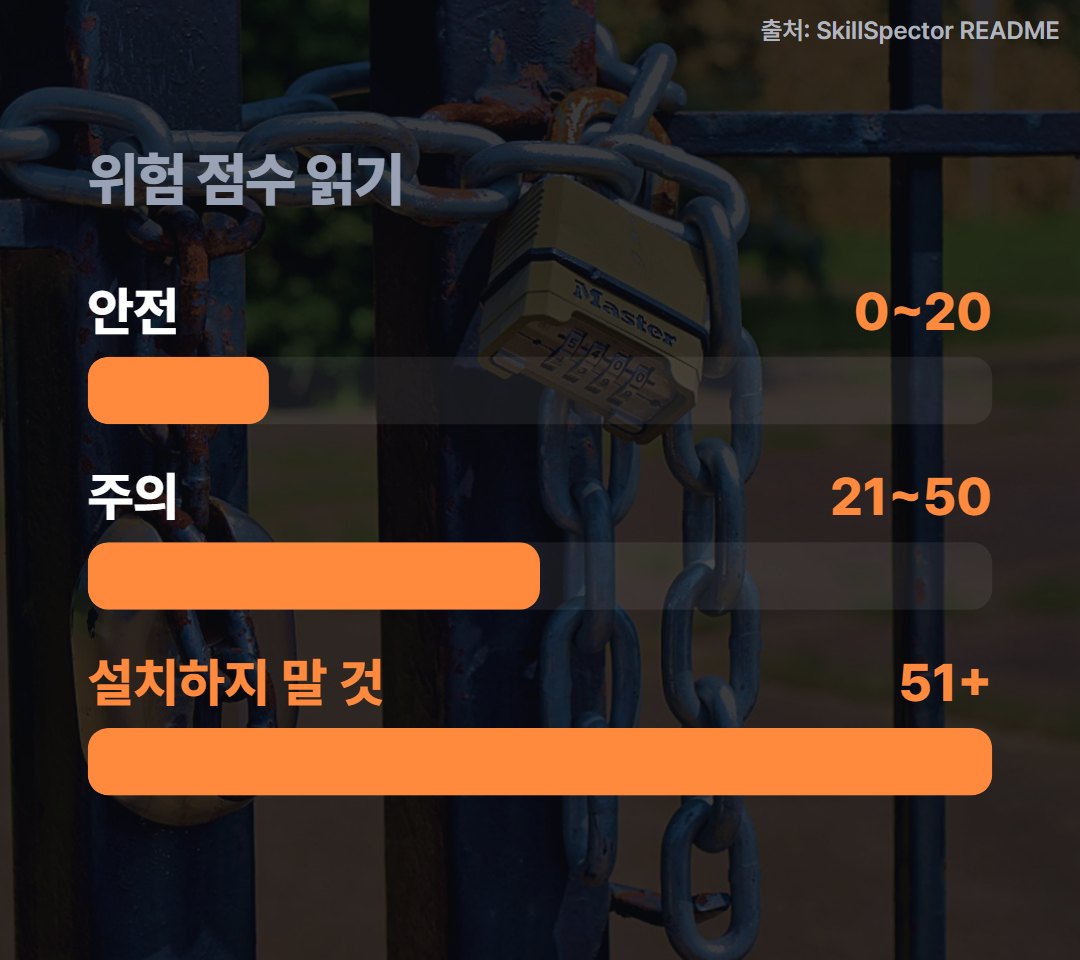
20점까지는 안전, 50점까지는 주의, 51점부터는 설치하지 마세요.
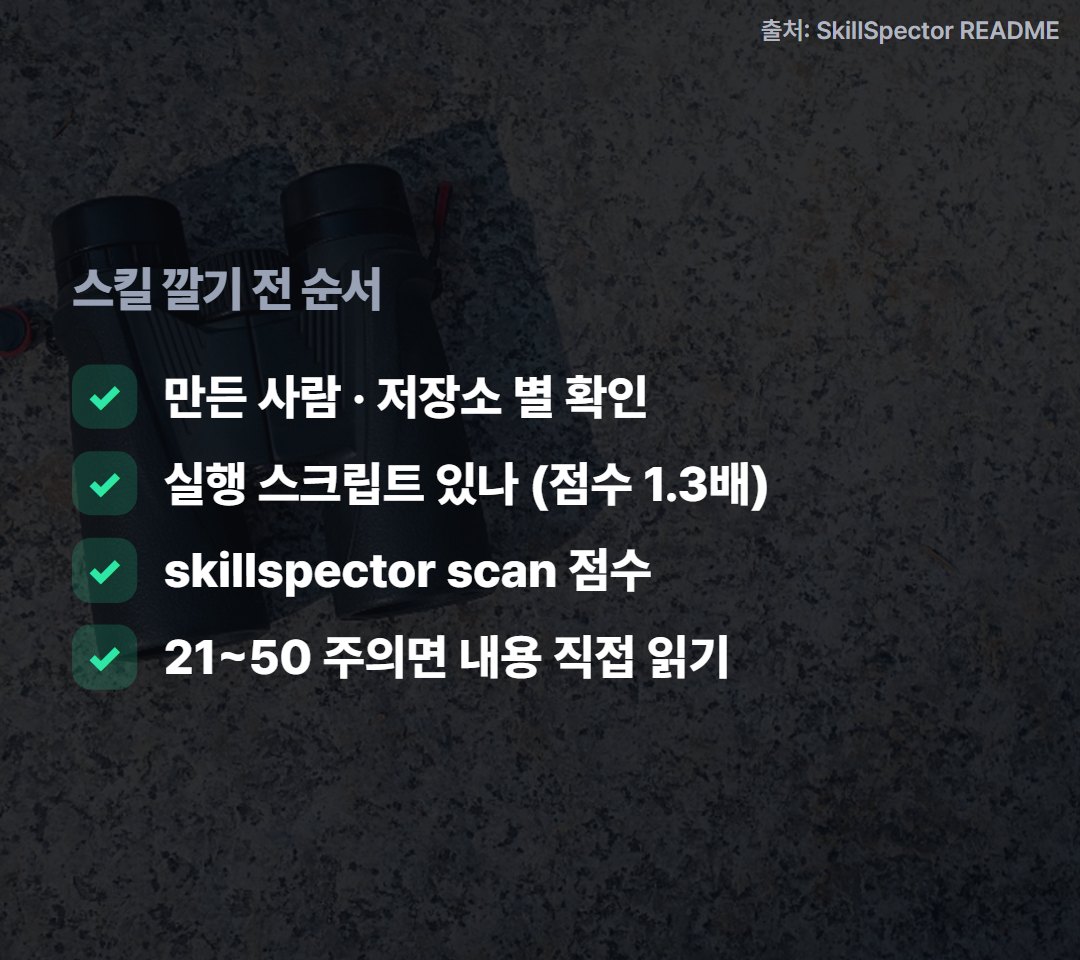
그래서 깔기 전엔 만든 사람, 실행 스크립트, 점수를 보고, 주의면 직접 읽어 보세요.
점수가 낮아도 완전 안전은 아니에요. 다음 편에선 서브에이전트에 작은 모델을 붙여 볼게요.
정리
- 엔비디아가 밝힌 숫자: 스킬 3만 1,132개를 분석했더니 26.1%에 취약점이 있었고, 5.2%는 악성 의도가 의심됐다고 합니다(엔비디아 자체 데이터).
- 도구: SkillSpector, 오픈소스(Apache-2.0). 취약 패턴 71개 · 17분류(프롬프트 주입 · 데이터 유출 · 권한 상승 · 공급망 · MCP 도구 오염 등)를 보고 0~100점 위험 점수를 매깁니다.
- 설치:
uv tool install git+https://github.com/NVIDIA/skillspector.git(파이썬 3.12 이상, 또는 Docker) - 검사:
skillspector scan ./스킬폴더/ --no-llm— 폴더 대신 깃 주소 · zip · SKILL.md 파일 하나도 됩니다. - 비용:
--no-llm이면 LLM을 쓰지 않아 파일을 밖으로 보내지 않고 비용이 들지 않습니다(의존성 이름만 OSV.dev에 무료 조회). 기본 실행은 LLM 평가가 켜져 API 키가 필요합니다(ollama · claude_cli는 키 없이). - 점수 읽기: 0
20 안전 · 2150 주의 · 51 이상 '설치하지 말 것'. 실행 스크립트가 들어 있으면 점수가 1.3배가 됩니다.
따라 한다면: 만든 사람(저장소 주인 · 별)을 보고 → 실행 스크립트가 들어 있는지 보고 → skillspector scan으로 점수를 확인하고 → 주의(21~50)가 뜨면 내용을 직접 읽고 판단합니다.
--no-llm 정적 검사에서 점수가 낮게 나와도 완전히 안전하다는 뜻은 아닙니다(README도 같은 내용을 밝힙니다).
출처
- NVIDIA/SkillSpector 저장소 README(2026.10.27 확인) — https://github.com/NVIDIA/SkillSpector
- 배경 사진: StockSnap(CC0)